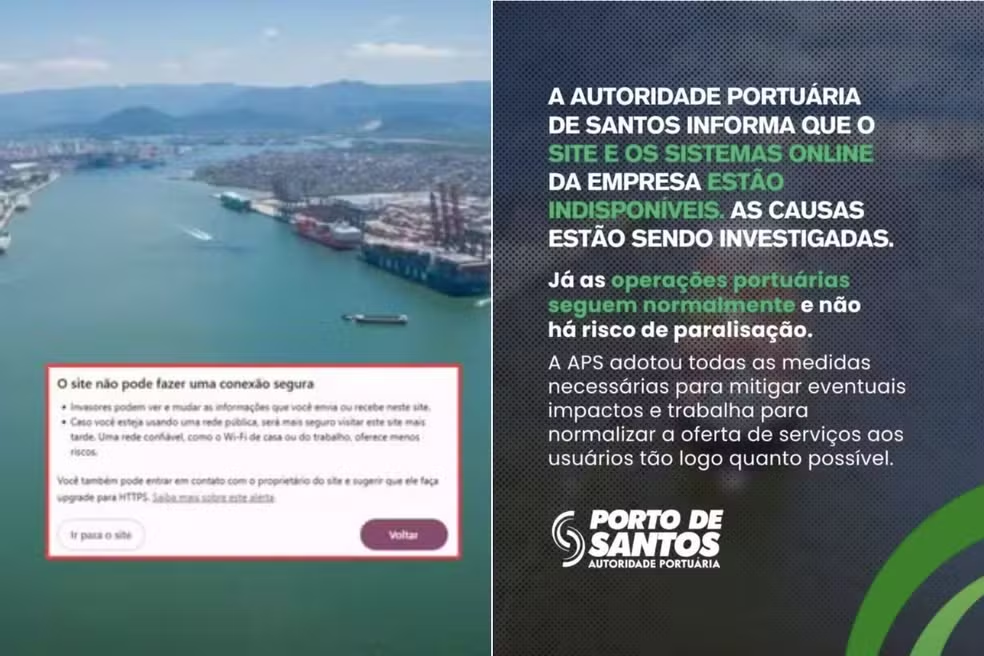
A Autoridade Portuária de Santos (APS) confirmou nesta terça-feira (10) que seus sistemas digitais foram alvo de um ataque hacker. O incidente provocou a indisponibilidade de plataformas internas e serviços online desde a última sexta-feira (6). A companhia ainda investiga a extensão da invasão e não sabe se informações armazenadas nos servidores foram acessadas indevidamente.
Apesar dos problemas, a administração informou que as operações do Porto de Santos, considerado o maior complexo portuário da América Latina, continuam funcionando, sem risco de paralisação das atividades.
O ataque mobilizou equipes especializadas em tecnologia da informação, empresas terceirizadas e o Serviço Federal de Processamento de Dados (Serpro), que trabalham na recuperação dos sistemas afetados.
Problemas começaram após queda de energia
As primeiras falhas foram identificadas na manhã de sexta-feira (6), quando uma interrupção no fornecimento de energia elétrica atingiu os servidores da Autoridade Portuária.
Inicialmente, a ocorrência foi tratada como uma instabilidade técnica. Entretanto, após novas interrupções durante o fim de semana, a administração passou a investigar a possibilidade de um ataque cibernético, posteriormente confirmado.
A falha afetou o site institucional, a intranet, sistemas administrativos e plataformas utilizadas por empresas e usuários do complexo portuário.
Na segunda-feira (9), os serviços de internet e telefonia foram restabelecidos. No entanto, o site oficial e parte dos sistemas internos continuavam indisponíveis nesta terça-feira.
A APS ainda não informou um prazo definitivo para a normalização completa dos serviços. Também não há confirmação de que a queda de energia tenha sido provocada pelos responsáveis pelo ataque.
Polícia Federal abre investigação sobre ataque
A Polícia Federal abriu um inquérito para investigar as circunstâncias do ataque hacker ao Porto de Santos.
A informação foi confirmada à CNN Brasil nesta terça-feira (10) pelo chefe da delegacia da Polícia Federal em Santos.
A investigação deverá buscar esclarecer a origem da invasão, os métodos utilizados pelos criminosos e os possíveis impactos sobre a infraestrutura tecnológica da Autoridade Portuária.
Uma das principais preocupações envolve a possibilidade de acesso indevido a informações armazenadas nos sistemas da companhia.
Até o momento, a administração não confirmou vazamento de dados de funcionários, empresas ou usuários.
A Autoridade Nacional de Proteção de Dados (ANPD) também foi comunicada sobre o incidente e acompanha as providências adotadas pela administração portuária, especialmente aquelas relacionadas à proteção de informações e à prevenção de possíveis prejuízos.
Segurança do porto é reforçada após invasão
Diante das instabilidades, a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP) determinou a elevação do nível de proteção do complexo portuário para o nível II.
A decisão foi formalizada por meio de portaria assinada pelo delegado da Polícia Federal Edson Patrício do Nascimento, coordenador da comissão.
A medida foi adotada após a identificação de falhas nos sistemas de controle de acesso, conhecidos como gates, utilizados para monitorar a entrada e saída de pessoas e veículos.
O nível II prevê o reforço dos procedimentos de segurança, incluindo maior fiscalização dos acessos e intensificação das inspeções.
A escala de proteção portuária possui três níveis, sendo o primeiro considerado normal e o terceiro reservado para situações excepcionais de risco elevado.
A Guarda Portuária também teve seu efetivo reforçado para garantir a segurança e a continuidade das atividades.
Movimentação de cargas e navios continua normalmente
Mesmo com os sistemas parcialmente comprometidos, a Autoridade Portuária afirma que não houve interrupção das operações logísticas.
A entrada e saída de navios, a movimentação de mercadorias e os acessos terrestres continuam mantidos.
Para reduzir os impactos, a administração colocou em prática um plano de contingência, que permite a realização de procedimentos administrativos por meios alternativos.
Entre as medidas adotadas estão registros manuais de informações, controles internos e a utilização do sistema federal Porto Sem Papel, responsável pela troca eletrônica de documentos entre órgãos públicos e empresas do setor.
Empresas que atuam no complexo relataram lentidão em determinados processos de embarque e desembarque, principalmente em razão do reforço das medidas de segurança.
A APS, entretanto, afirma que nenhum serviço deixou de ser prestado e que os procedimentos alternativos estão garantindo a continuidade das atividades.
Ataque levanta preocupação sobre segurança digital
O incidente reacende o debate sobre a proteção dos sistemas tecnológicos utilizados em infraestruturas estratégicas do país.
O Porto de Santos desempenha papel fundamental no comércio exterior brasileiro, concentrando operações de importação e exportação de produtos agrícolas, industriais e matérias-primas.
A digitalização dos processos portuários permite maior agilidade nas operações, mas também exige investimentos constantes em segurança da informação para reduzir riscos de invasões, interrupções e vazamentos de dados.
Em abril de 2024, o site da Autoridade Portuária já havia sido alvo de um ataque de negação de serviço, conhecido como DDoS, que provocou instabilidades nas plataformas digitais.
Na ocasião, a administração informou que não havia indícios de invasão aos sistemas internos. O episódio atual apresenta características diferentes, uma vez que atingiu também plataformas administrativas.
Autoridade Portuária trabalha para restabelecer sistemas
Em comunicado, a APS informou que adotou medidas técnicas, administrativas e jurídicas para minimizar os impactos do ataque e recuperar os serviços afetados.
A companhia também reforçou que as operações portuárias permanecem ativas e que a recuperação dos sistemas está sendo realizada gradualmente, com apoio de cópias de segurança.
As autoridades continuam investigando o caso para identificar os responsáveis e determinar se houve comprometimento de informações sigilosas.
Até a divulgação de novas conclusões, permanece a incerteza sobre a extensão do ataque e sobre a possibilidade de acesso indevido aos dados armazenados pela Autoridade Portuária.
A expectativa da administração é normalizar os serviços o mais breve possível, preservando a segurança das informações e a continuidade das atividades do Porto de Santos.