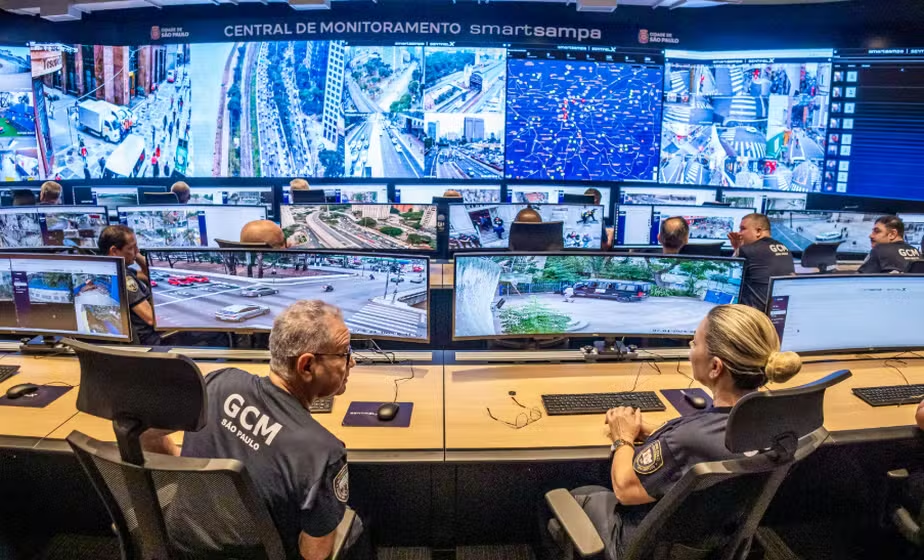
Uma nova falha de segurança no Smart Sampa, programa de videomonitoramento da Prefeitura de São Paulo, permitiu o acesso a aproximadamente 17 mil câmeras de empresas privadas conveniadas ao sistema. A vulnerabilidade foi revelada nesta terça-feira (3) pelo portal UOL e representa o segundo episódio de exposição de imagens em menos de um mês.
Segundo a investigação jornalística, foi possível acessar transmissões ao vivo durante cinco dias, sem a necessidade de senha ou qualquer mecanismo de autenticação. As imagens estavam hospedadas na plataforma da Monuv, empresa que oferece serviços de armazenamento em nuvem para câmeras de segurança.
Entre os equipamentos acessados estavam câmeras instaladas em ruas próximas às residências de autoridades e ex-autoridades, incluindo o ministro do Supremo Tribunal Federal (STF) Alexandre de Moraes e os ex-presidentes Michel Temer e Fernando Henrique Cardoso.
A Prefeitura de São Paulo contesta a existência de exposição pública dos dados e afirma que não foram identificados ataques externos ao sistema.
Falha permitia acompanhar imagens em tempo real
De acordo com a reportagem do UOL, a nova vulnerabilidade estava relacionada a arquivos de código de um site vinculado à Sentinelx, empresa responsável pela plataforma tecnológica do Smart Sampa.
Esses arquivos revelavam informações sobre os serviços utilizados pelo sistema, possibilitando o acesso a cadastros, documentos de empresas parceiras e endereços das transmissões das câmeras.
Com essas informações, era possível visualizar imagens ao vivo fora da plataforma oficial, sem passar pelos mecanismos convencionais de autenticação.
Além de ruas residenciais, também foram acessadas câmeras próximas às entradas de clubes tradicionais da capital paulista, como a Sociedade Hípica Paulista e a Hebraica.
Os endereços utilizados para acessar as transmissões foram desativados na sexta-feira (30 de outubro), um dia após os questionamentos encaminhados pela reportagem à prefeitura e às empresas envolvidas.
Segunda falha em menos de um mês
O novo episódio ocorre após uma investigação publicada em 20 de outubro revelar outra vulnerabilidade no Smart Sampa, que permitia acesso indevido a mais de 58 mil câmeras vinculadas ao programa.
Na ocasião, a exposição envolvia equipamentos instalados em escolas, creches, hospitais, unidades básicas de saúde e outros espaços públicos, além de câmeras particulares integradas ao sistema.
A reportagem identificou credenciais e informações restritas disponíveis na internet, que possibilitavam o acesso à plataforma.
O caso levou o Ministério Público de São Paulo a abrir um procedimento preliminar para avaliar as irregularidades e verificar a necessidade de instauração de um inquérito civil.
Em 28 de outubro, o Conselho Nacional dos Direitos Humanos (CNDH) também recomendou a suspensão do Smart Sampa diante dos riscos relacionados à segurança das informações e à privacidade da população.
Especialistas alertam para riscos à privacidade
Profissionais de cibersegurança consultados pelas reportagens identificaram problemas na estrutura tecnológica da plataforma.
Uma das vulnerabilidades apontadas é conhecida como IDOR, sigla em inglês para referência direta insegura a objeto. Esse tipo de falha ocorre quando um sistema permite acessar informações restritas por meio da alteração de identificadores, sem verificar adequadamente a autorização do usuário.
Os especialistas também demonstraram preocupação com a possibilidade de acesso a informações pessoais protegidas pela Lei Geral de Proteção de Dados (LGPD).
Além da exposição das imagens, foram identificados riscos relacionados a cadastros e documentos de empresas parceiras do programa.
Outro ponto de atenção envolve a integração entre sistemas de diferentes municípios. Documentos analisados pela Folha de S.Paulo indicaram que determinadas configurações permitiam a usuários visualizar câmeras de outras cidades, levantando questionamentos sobre os mecanismos de separação e controle de acesso.
Guarulhos aparece entre cidades associadas à plataforma
A investigação também identificou endereços digitais vinculados à Sentinelx com referências a diferentes municípios brasileiros, incluindo Guarulhos, Campinas, Joinville, Goiânia, Mairiporã e Catanduva.
A existência desses endereços, entretanto, não comprova que câmeras de Guarulhos tenham sido expostas pela vulnerabilidade identificada na capital paulista.
Especialistas alertam que plataformas utilizadas por diferentes municípios precisam contar com mecanismos adequados de isolamento de dados, autenticação e controle de acesso para impedir que uma falha comprometa outros ambientes digitais.
Prefeitura nega exposição pública e promete investigar
Em nota encaminhada ao UOL, a Secretaria Municipal de Segurança Urbana de São Paulo afirmou que a relação de endereços das câmeras não estava publicamente disponível na internet.
Segundo a administração municipal, o material citado pela reportagem seria resultado de uma análise de cibersegurança conduzida pela Empresa de Tecnologia da Informação e Comunicação do Município de São Paulo (Prodam), iniciada em 20 de outubro por determinação do prefeito Ricardo Nunes.
A prefeitura sustenta que a planilha foi encaminhada ilegalmente à imprensa e que adotará medidas administrativas e judiciais para investigar o ocorrido.
A gestão também informou que as mais de 20 mil câmeras próprias do município não estavam incluídas no material e que o Smart Sampa continua funcionando normalmente, sem evidências de ataques externos.
Ainda segundo a secretaria, as empresas privadas conveniadas são responsáveis pela segurança e administração de seus próprios equipamentos.
A Sentinelx não respondeu aos questionamentos do UOL até a publicação da reportagem. Já a Monuv afirmou manter mecanismos de autenticação e proteção de dados, acrescentando que a integração das câmeras ao Smart Sampa segue os requisitos estabelecidos pelo programa.
Programa de monitoramento volta ao centro do debate
O Smart Sampa utiliza câmeras de videomonitoramento e ferramentas de inteligência artificial, incluindo reconhecimento facial, para auxiliar na identificação de pessoas procuradas pela Justiça e no monitoramento de ocorrências na capital paulista.
O programa também permite a integração de equipamentos de empresas privadas e outros parceiros, ampliando a cobertura do sistema de vigilância.
As sucessivas denúncias de falhas de segurança intensificaram o debate sobre a proteção de dados pessoais, a fiscalização de plataformas de reconhecimento facial e a responsabilidade dos órgãos públicos na contratação de tecnologias de monitoramento.
Até o momento, não há confirmação pública de que as vulnerabilidades tenham sido exploradas por organizações criminosas. Entretanto, os episódios levantam questionamentos sobre a capacidade de impedir acessos não autorizados e proteger informações sensíveis.
A nova denúncia deverá ampliar a pressão por esclarecimentos sobre os mecanismos de segurança utilizados pelo Smart Sampa e as medidas adotadas para evitar novos episódios.